Nizar Saidi
Portrait du propriétaire du site

Ouvert aux opportunités

Nizar Saidi

Technicien Réseaux & SystèmesInfrastructure, Réseautique & Cybersécurité

Concevoir des infrastructures et des systèmes de sécurité fiables à travers les réseaux, les systèmes, la supervision, l'automatisation et le cloud.

Meknès, Maroc

01 — À propos

À propos

Technicien en cybersécurité et infrastructure avec de solides bases en réseautique, administration système, supervision de sécurité, virtualisation et automatisation. En progression vers une carrière en ingénierie de la sécurité cloud.

À propos

Je suis technicien en cybersécurité et infrastructure, avec de solides bases en réseautique, administration système, supervision de sécurité, virtualisation et automatisation.

J'ai obtenu un DTS Bac+2 en tant que Technicien Spécialisé en Infrastructures Digitales, option Cybersécurité, à l'OFPPT / ISTAG Bab Tizimi à Meknès.

Mon parcours technique s'appuie sur un travail pratique autour de l'infrastructure réseau, des systèmes Windows et Linux, d'Active Directory, de la virtualisation, des pare-feu, des VPN, de la supervision, du SIEM, des IDS/IPS et de l'automatisation de la sécurité.

Durant ma formation, j'ai passé deux ans au sein de la cellule informatique de l'école, où j'ai contribué à de véritables projets d'infrastructure et de sécurité impliquant des équipements réseau, la virtualisation, la supervision, une infrastructure Windows, Active Directory et des outils de sécurité.

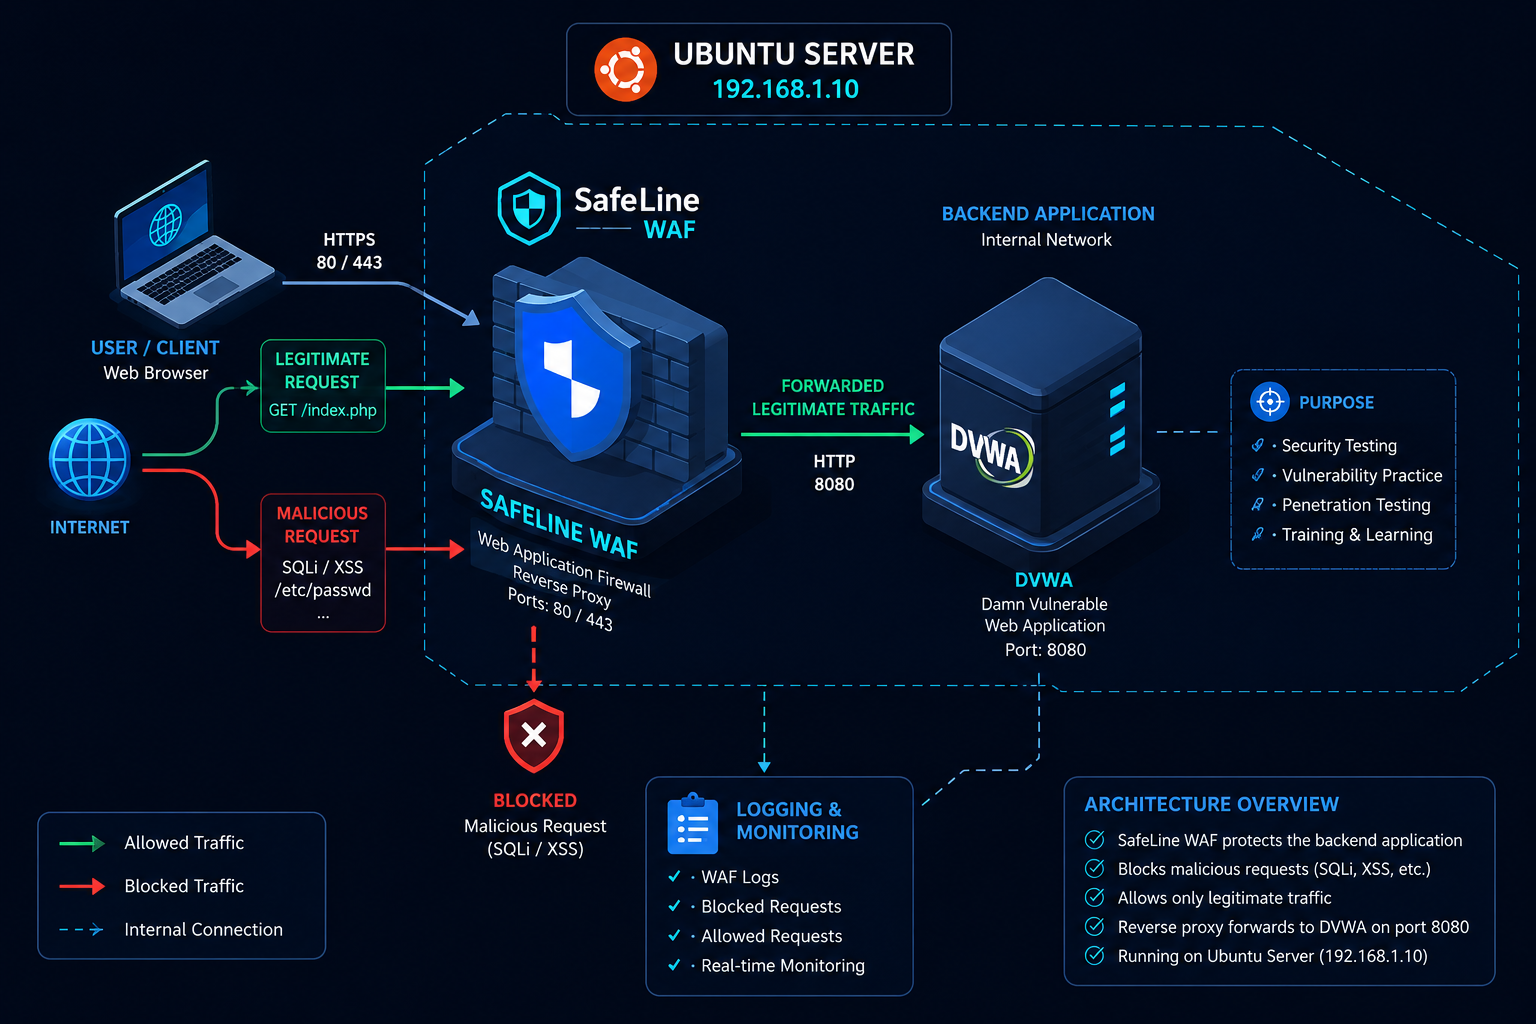
Parallèlement, j'ai développé et documenté des projets de laboratoire indépendants couvrant la sécurité réseau, les opérations SOC, l'automatisation de la réponse aux incidents, l'analyse de trafic, le développement d'IDS, le filtrage, les tests de WAF et la sécurité de l'infrastructure.

Mon orientation professionnelle est de continuer à renforcer mes bases en réseautique, infrastructure, systèmes et cybersécurité avant de me spécialiser davantage en ingénierie de la sécurité cloud.

Je m'intéresse particulièrement aux environnements où se croisent réseautique, infrastructure, sécurité, automatisation et technologies cloud.

Orientation professionnelle

Réseautique → Infrastructure → Systèmes → Cybersécurité → SOC → Automatisation → Cloud → Ingénierie de la sécurité cloud

Langues

  • Anglais — Compétence professionnelle
  • Français — Bonne compétence professionnelle
  • Arabe — Langue maternelle
02 — Compétences

Compétences

Les domaines que traversent ces projets documentés, et le parcours professionnel qu'ils suivent.

01

Réseaux

Routage, commutation et fondations réseau segmentées.

02

Systèmes et infrastructure

Serveurs, virtualisation et les services qui s'exécutent dessus.

03

Cybersécurité

Durcissement, contrôle d'accès et configuration défensive.

04

Supervision et réponse aux incidents

Détection, analyse des journaux et traitement des alertes du laboratoire.

05

Cloud et automatisation

Configuration scriptée et reproductible, orientée cloud.

Parcours professionnelNetworking → Infrastructure → Systems → Cybersecurity → SOC → Automation → Cloud Security

Élaboré à partir des projets documentés — aucune note, aucun pourcentage, aucune mesure inventée.

04 — Tous les projets

Tous les projets

Chaque projet documenté — des fondations réseau aux outils défensifs.

13 / 13
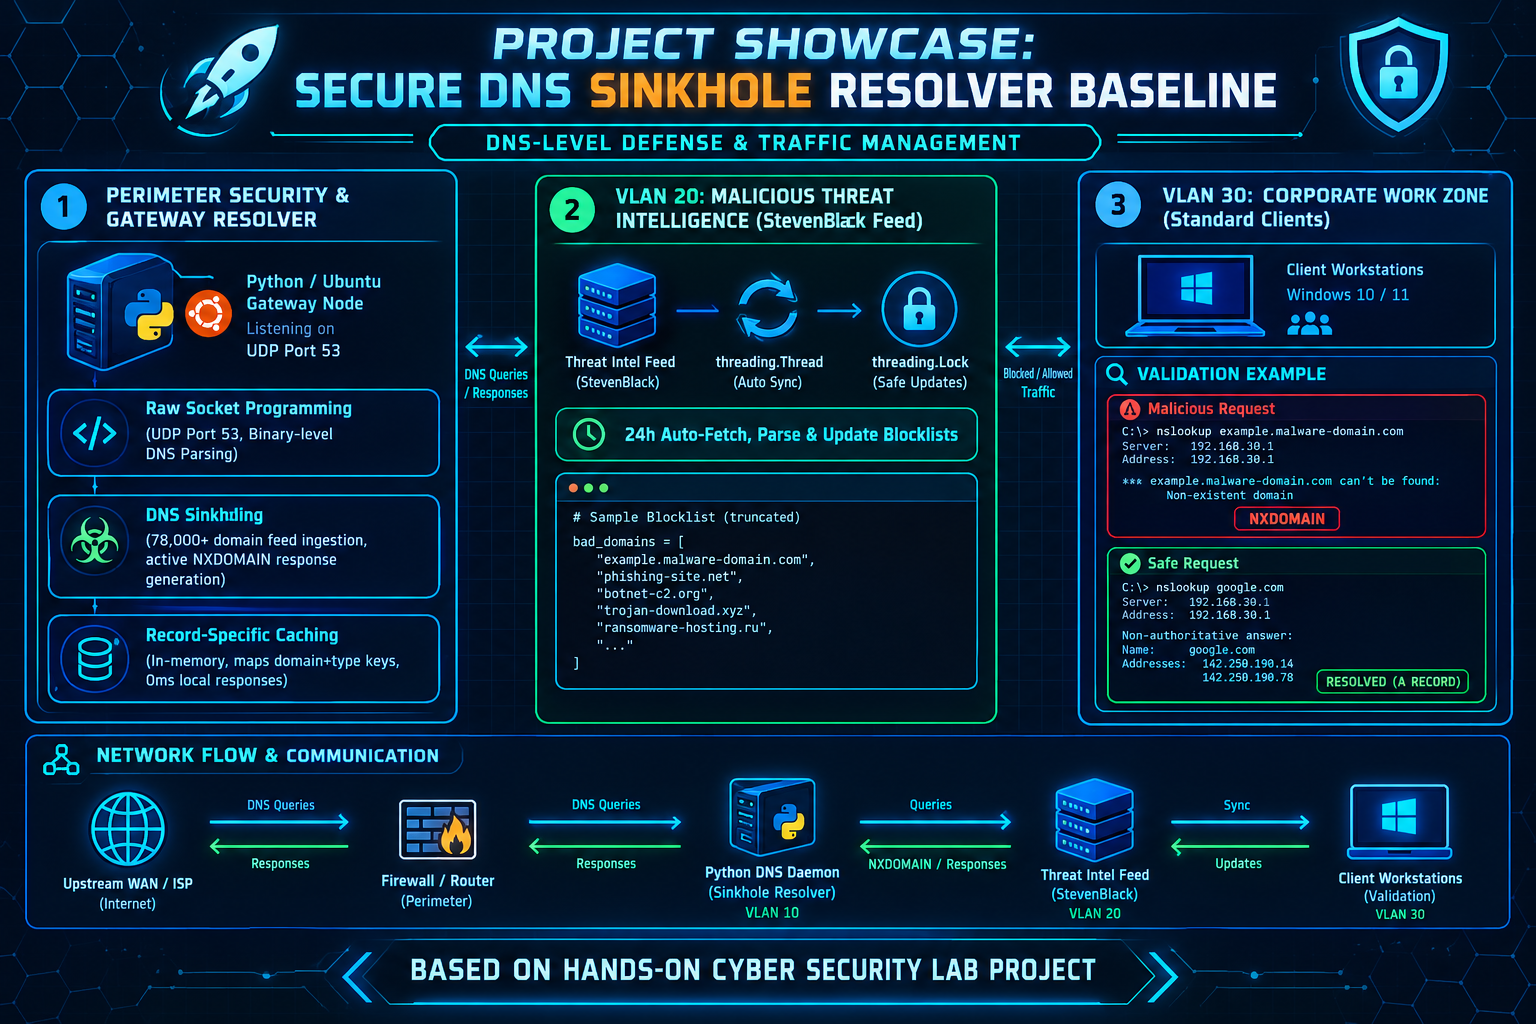
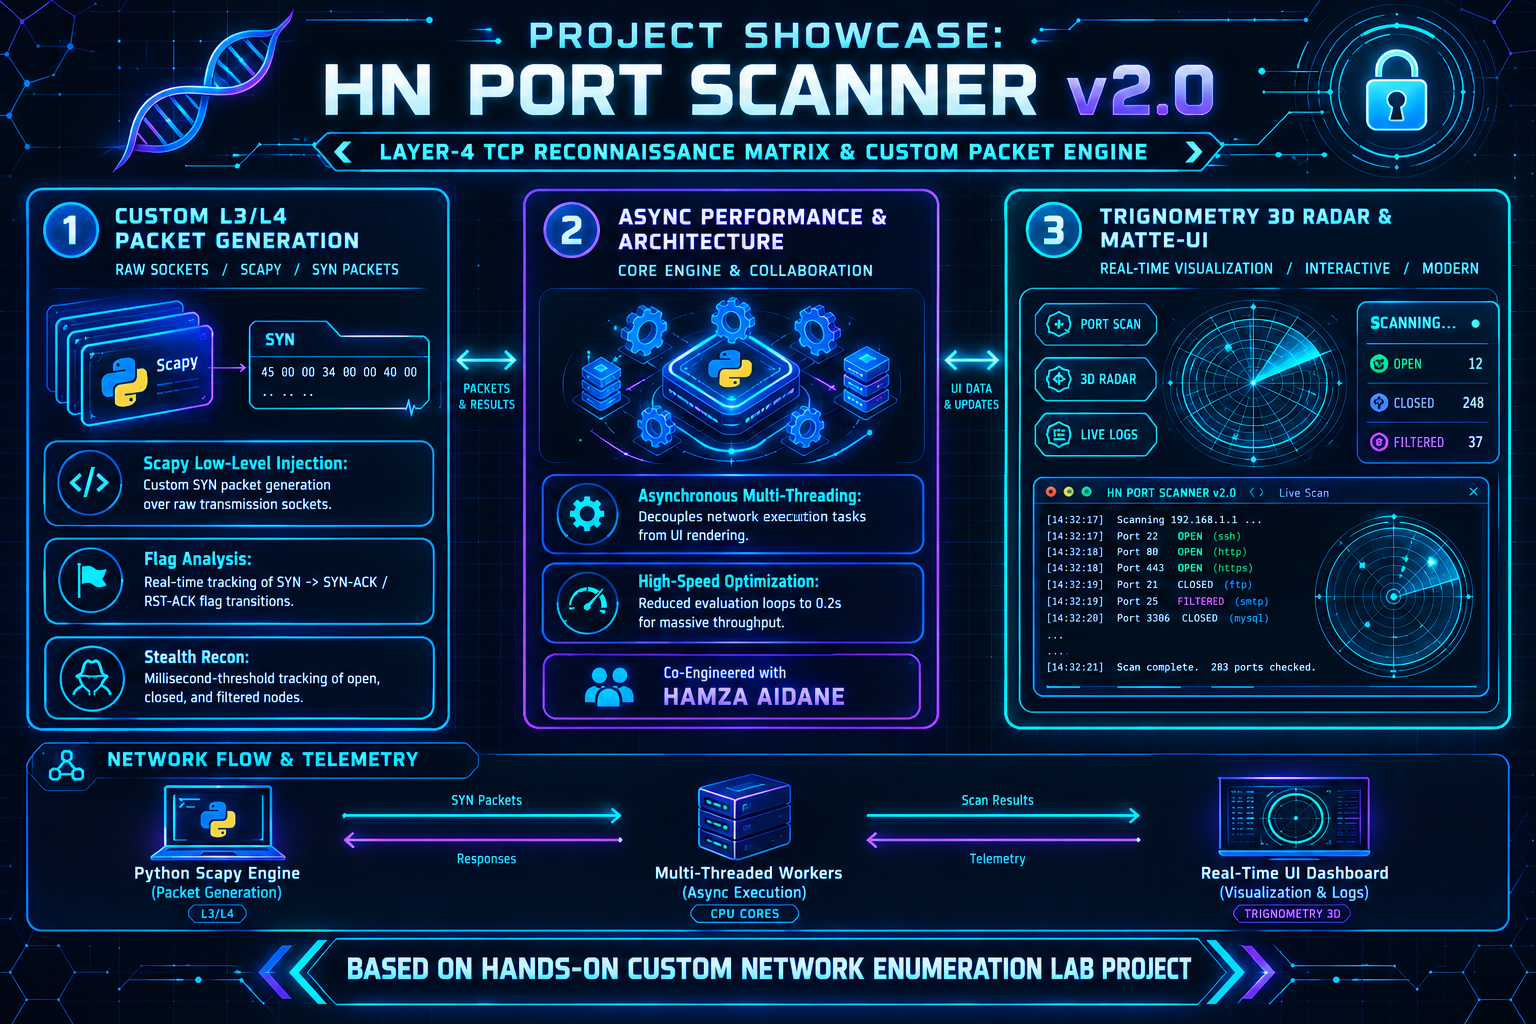
  • Illustration de la structure du laboratoire du projet — pas une capture d'écran réelle.
    01Terminé

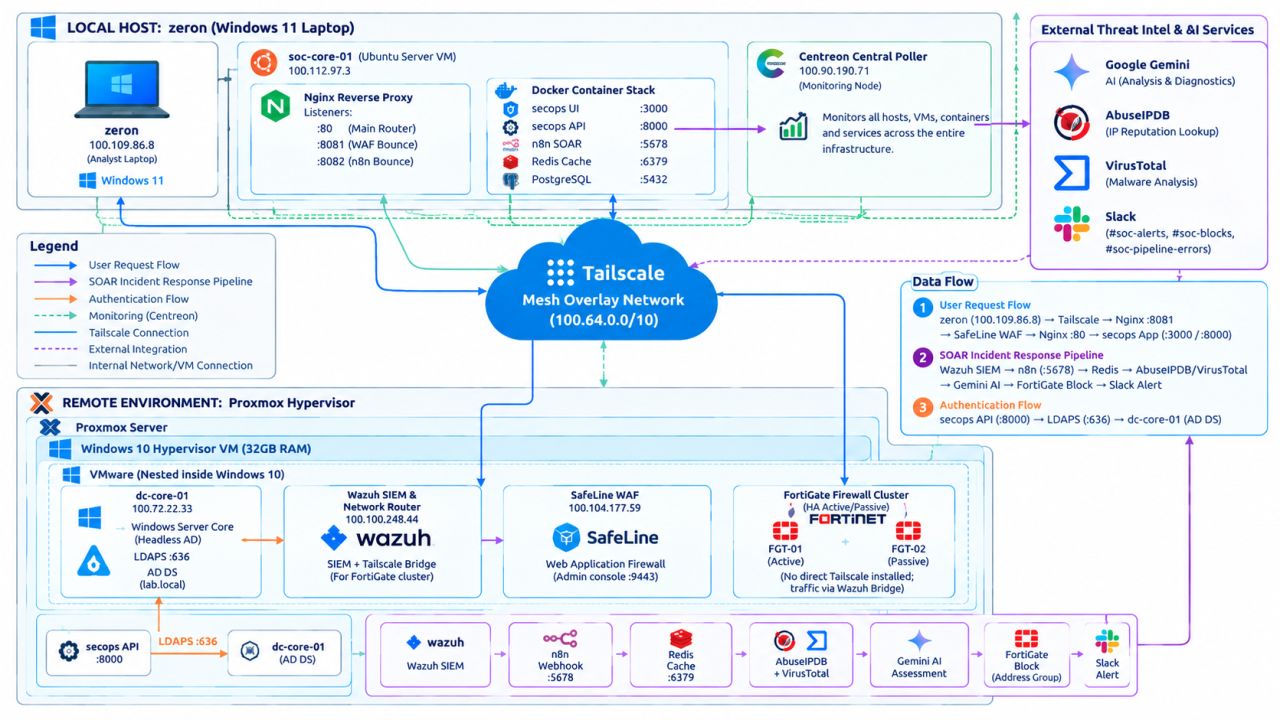
    Plateforme de sécurité SOC-ITSM

    Une plateforme de gestion des opérations de sécurité et des services informatiques intégrant la supervision de sécurité, la gestion des incidents, l'automatisation, le renseignement sur les menaces et les services d'infrastructure dans un environnement unifié.

    Contribution

    Conception et mise en œuvre de l'architecture de la plateforme, avec l'intégration de plusieurs composants de sécurité, d'infrastructure, d'automatisation et d'application.

    Axes

    InfrastructureSystemsCybersecurity

    Technologies

    • FastAPI
    • React
    • PostgreSQL
    • Redis
    • +11
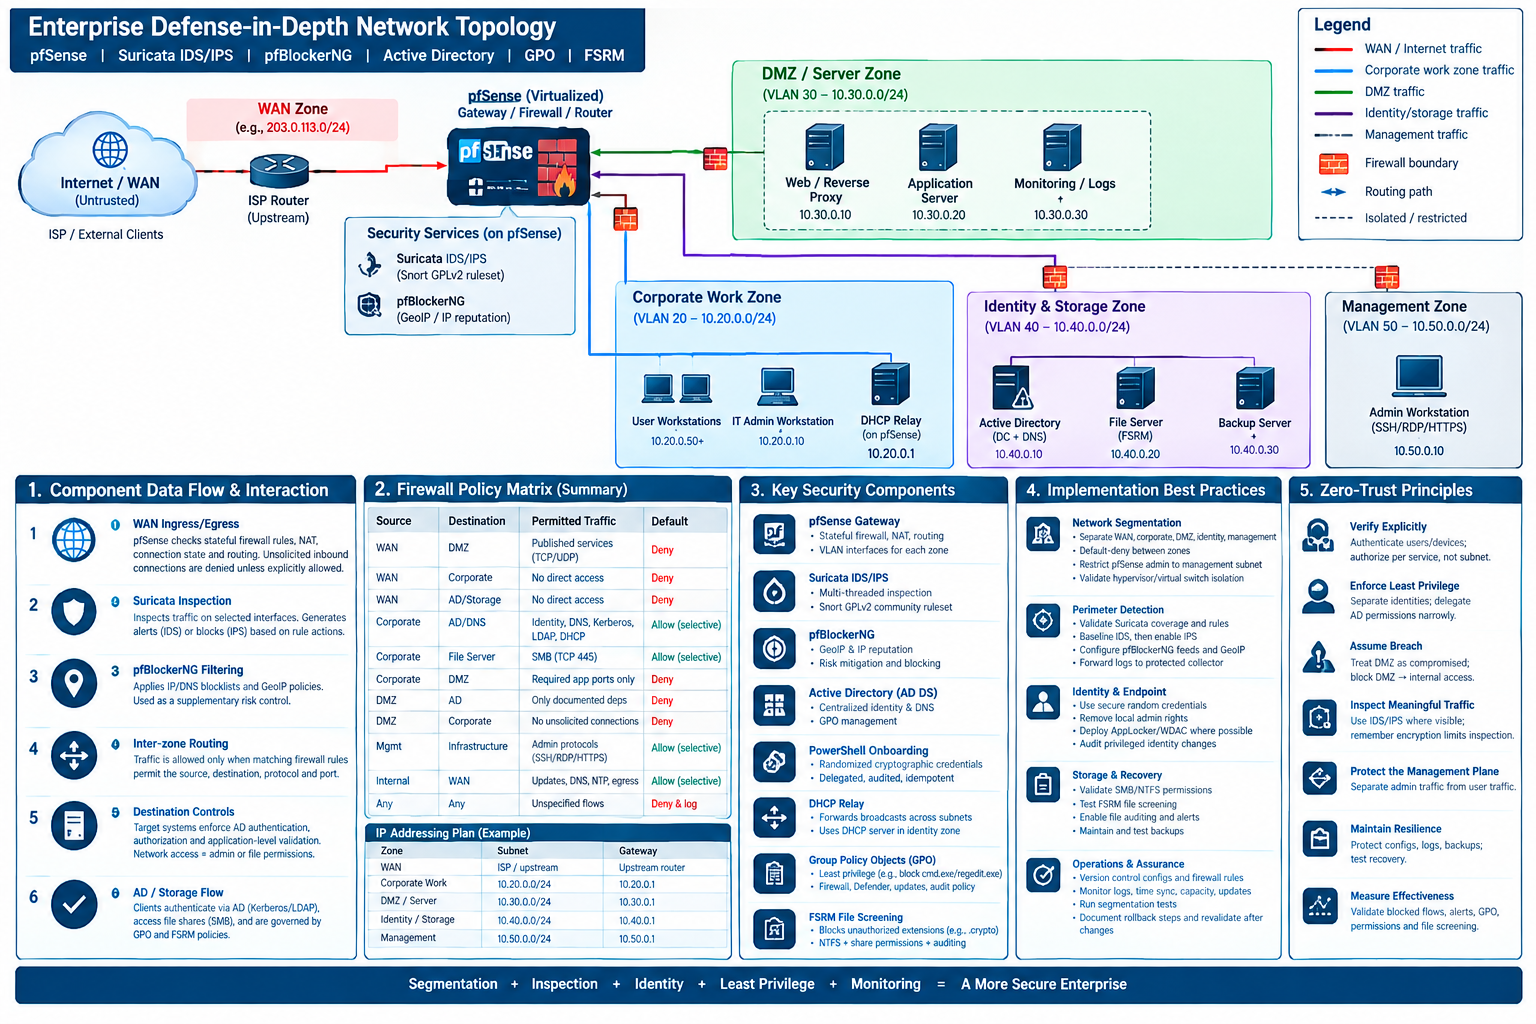
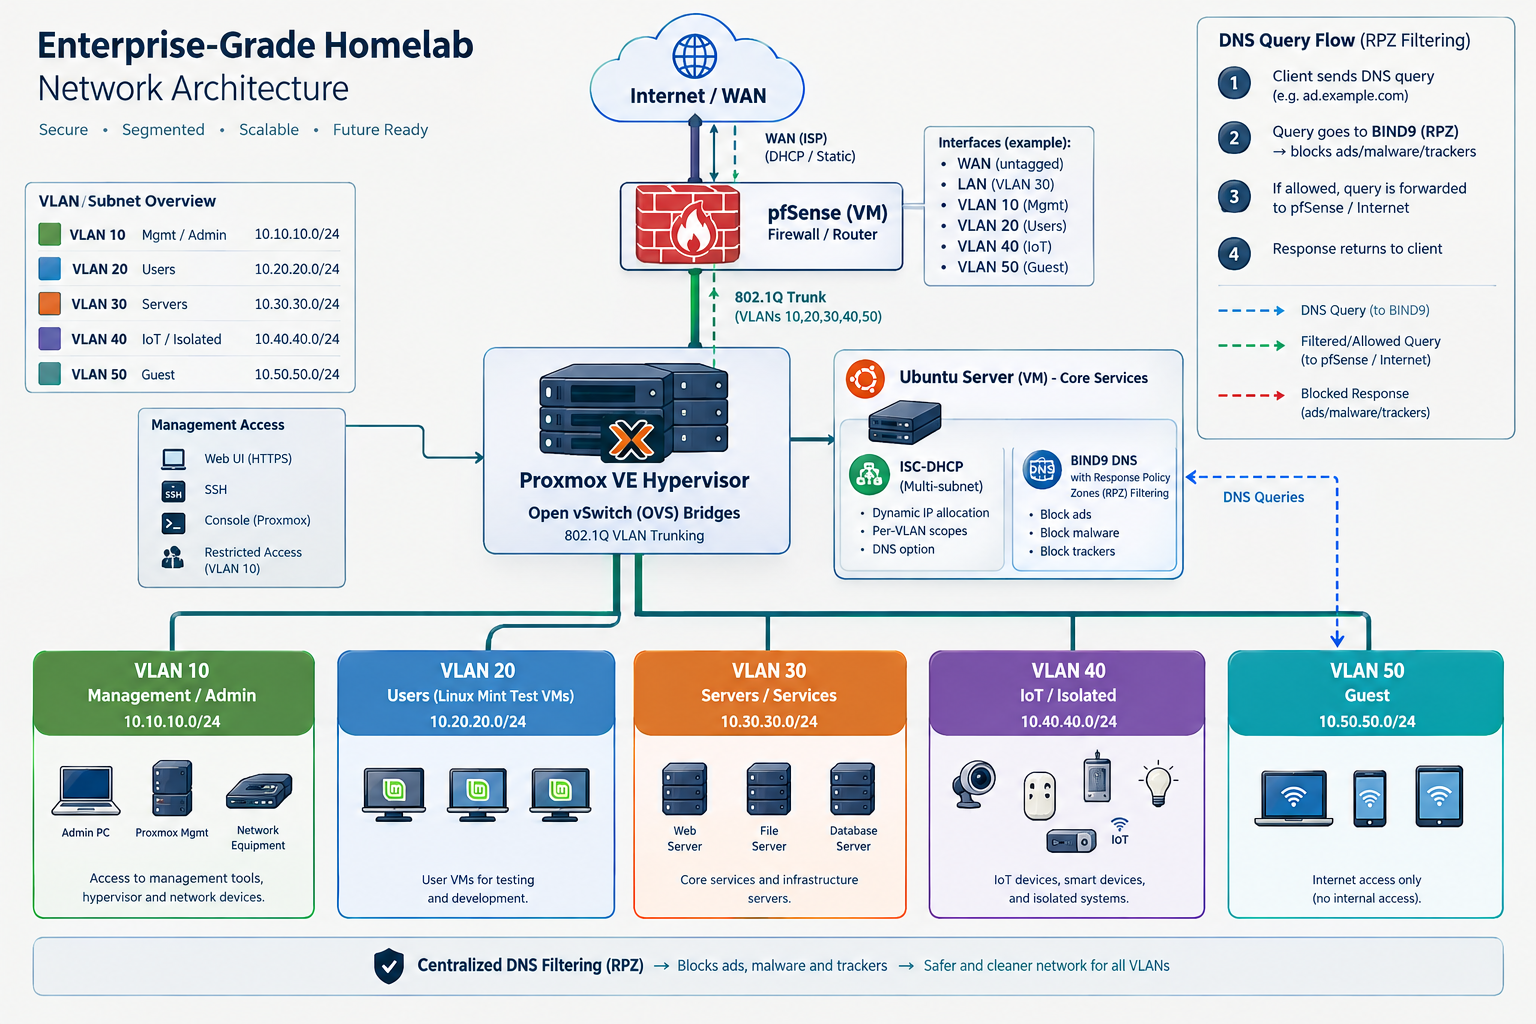
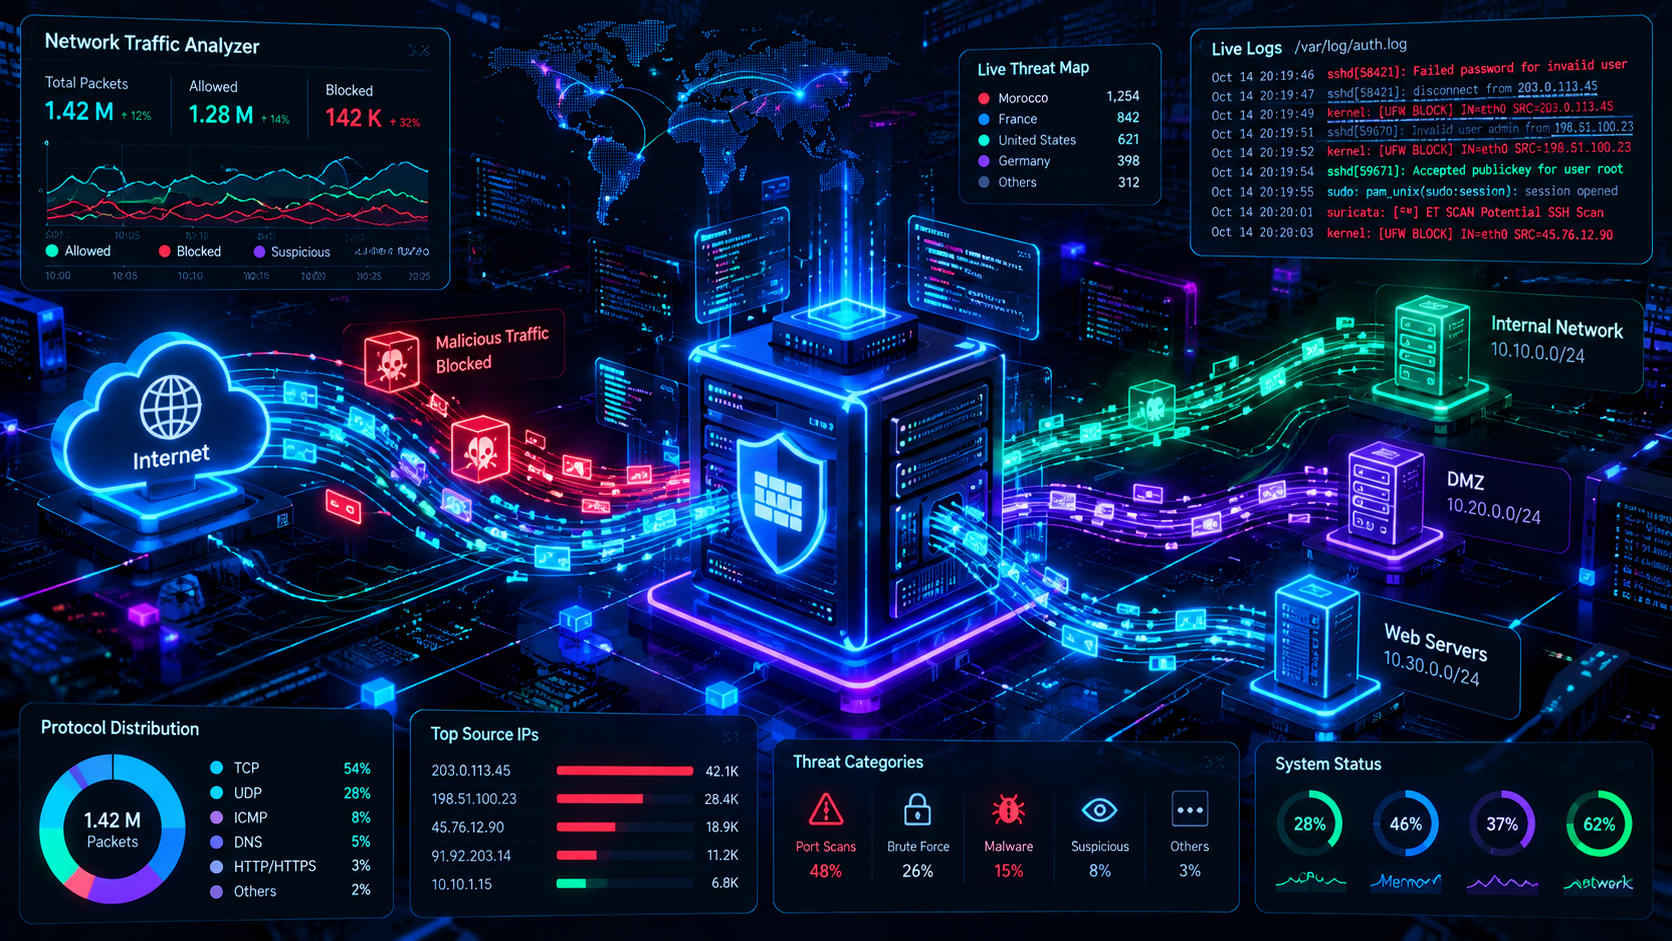
  • Illustration générée par IA des zones de sécurité segmentées du projet — pas une capture d'écran réelle.
    02Terminé

    Socle d'infrastructure d'entreprise Zero-Trust

    Conception d'un socle d'infrastructure d'entreprise segmenté, axé sur la segmentation réseau, les zones de sécurité, la gestion des identités, le contrôle des postes de travail et la supervision de sécurité centralisée.

    Axes

    NetworkingInfrastructureSystems

    Technologies

    • pfSense
    • VLANs
    • Suricata IDS/IPS
    • pfBlockerNG
    • +6
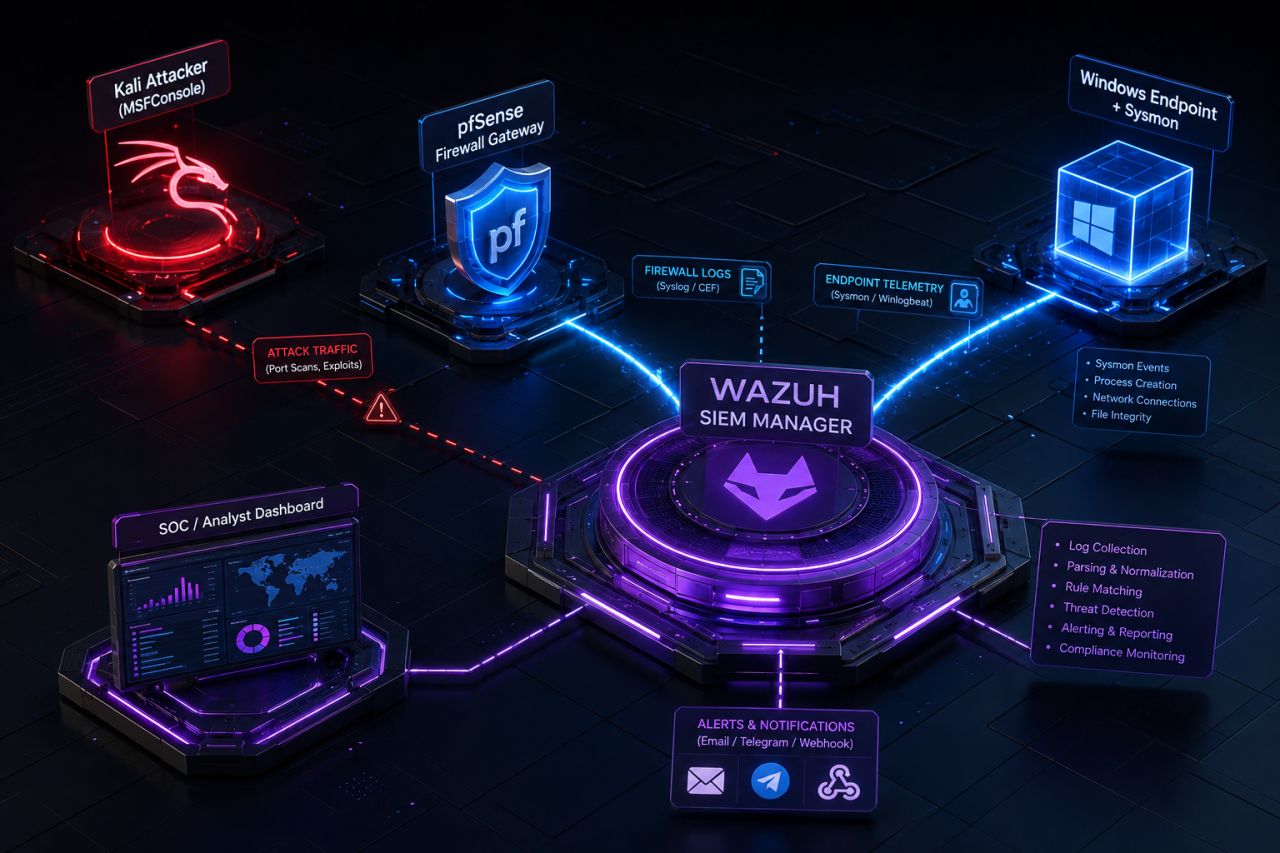
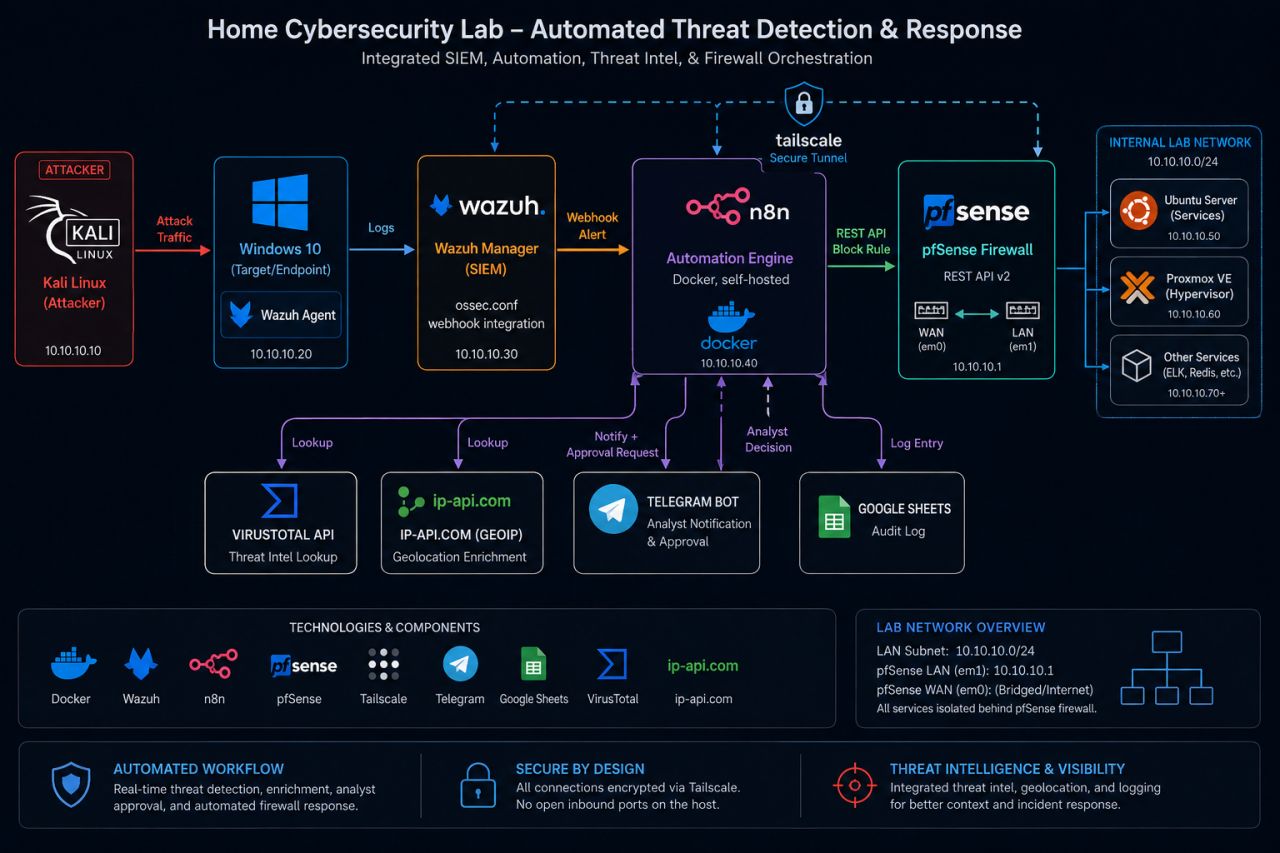
  • Illustration de la structure du laboratoire du projet — pas une capture d'écran réelle.
    04Terminé

    Réponse automatisée aux incidents SOC

    Mise en place d'un flux automatisé de réponse aux incidents reliant les alertes de sécurité à l'enrichissement, aux contrôles réseau, aux notifications et à des informations d'incident structurées.

    Axes

    NetworkingSystemsCybersecurity

    Technologies

    • Kali Linux
    • Wazuh
    • n8n
    • pfSense
    • +5
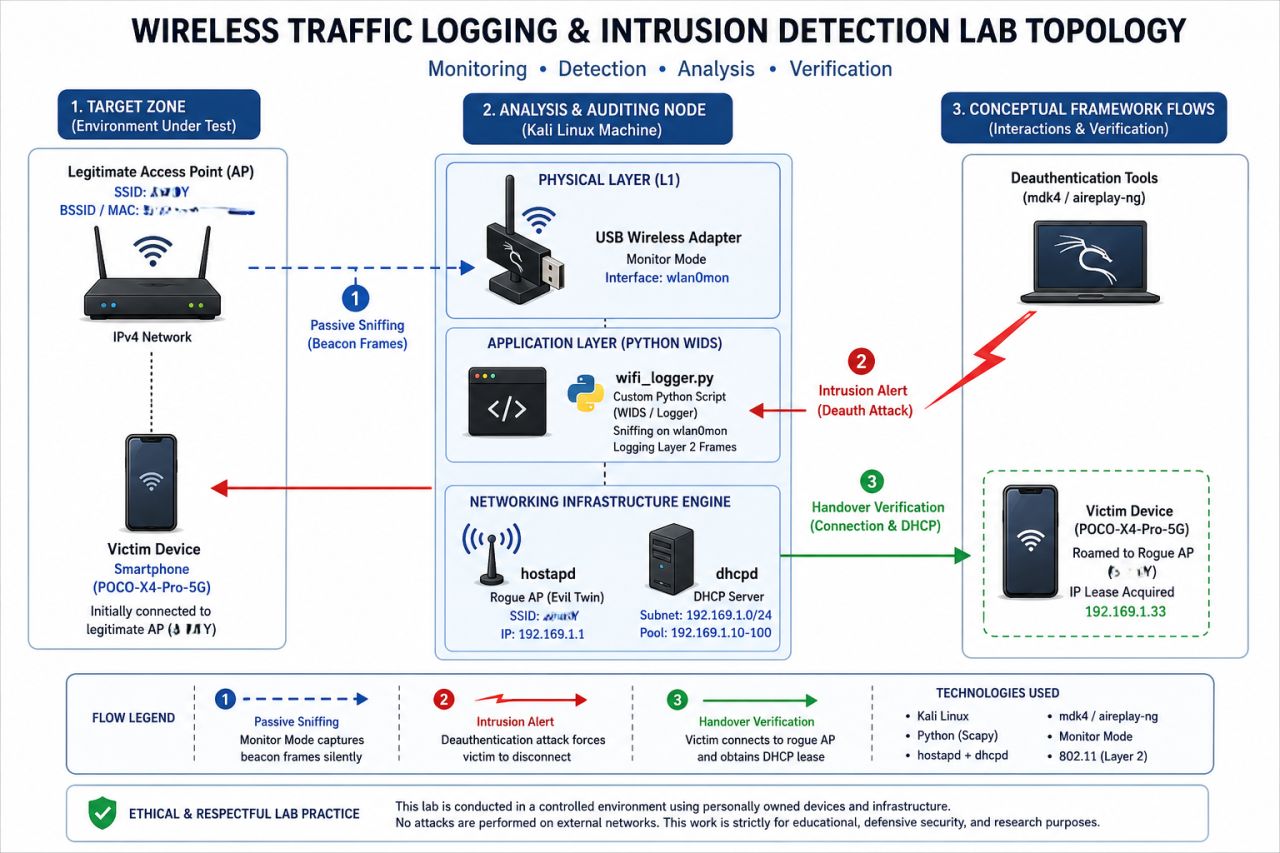
  • Illustration de la structure du laboratoire du projet — pas une capture d'écran réelle.
    06Terminé

    Sécurité sans fil et audit du trafic

    Construction d'un laboratoire de sécurité sans fil autorisé pour analyser le trafic de gestion 802.11, identifier les comportements anormaux et étudier la sécurité des réseaux sans fil.

    Axes

    NetworkingSystemsCybersecurity

    Technologies

    • Linux
    • Scapy
    • 802.11
    • monitor mode
    • +1
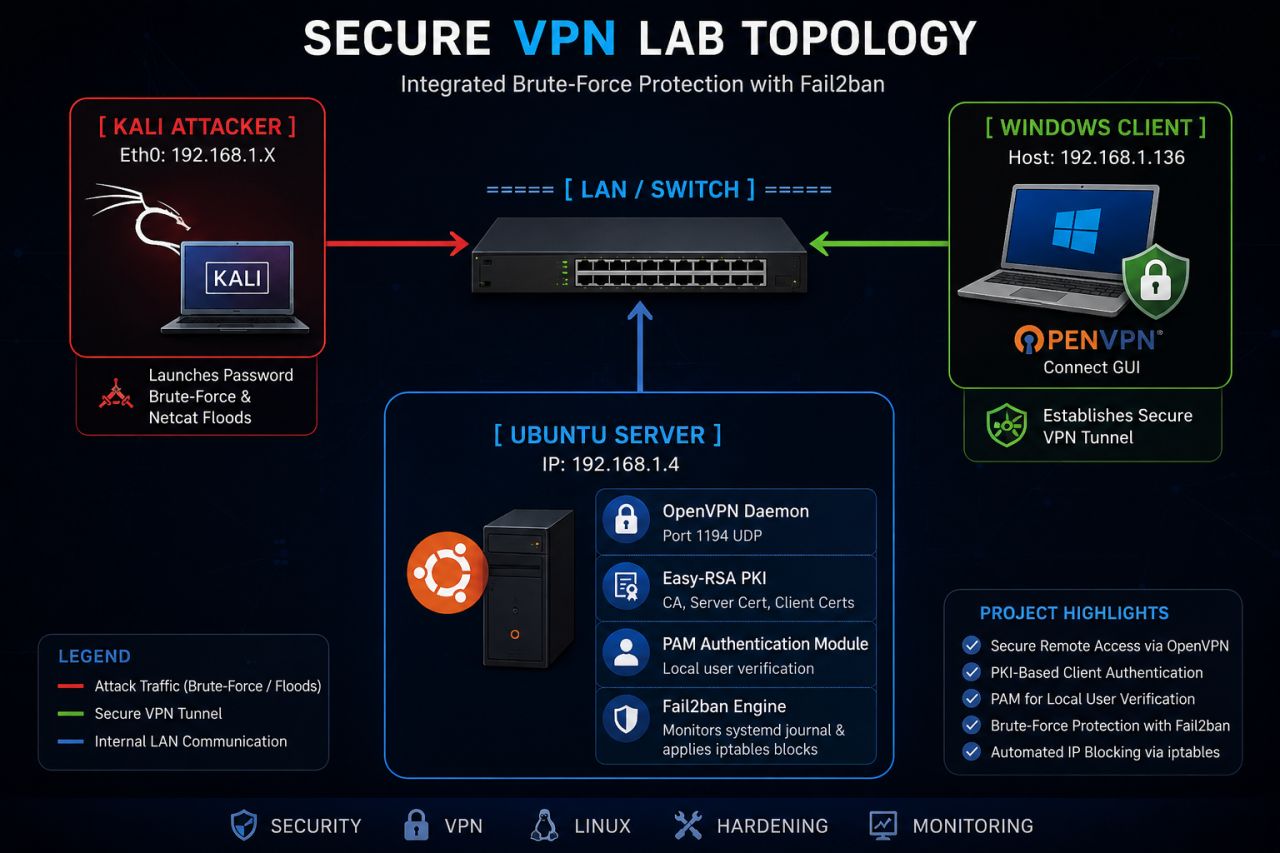
  • Illustration de la structure du laboratoire du projet — pas une capture d'écran réelle.
    07Terminé

    OpenVPN + PKI + MFA + Fail2ban

    Mise en œuvre d'un accès distant sécurisé par VPN combinant OpenVPN, certificats à base de PKI, authentification PAM, MFA et Fail2ban.

    Axes

    InfrastructureSystemsCybersecurity

    Technologies

    • OpenVPN
    • Easy-RSA
    • PKI
    • PAM
    • +3
  • Illustration générée par IA de l'inspection de paquets avec état du projet — pas une capture d'écran réelle.
    08Terminé

    IDS à état personnalisé

    Développement d'un système de détection d'intrusion à état personnalisé pour analyser le trafic réseau et détecter plusieurs schémas d'attaque à l'aide de l'inspection de paquets et du suivi d'état.

    Axes

    NetworkingSystemsCybersecurity

    Technologies

    • Python
    • Scapy
    • BPF
    • packet parsing
    • +2
  • Illustration de la structure du laboratoire du projet — pas une capture d'écran réelle.
    09Terminé

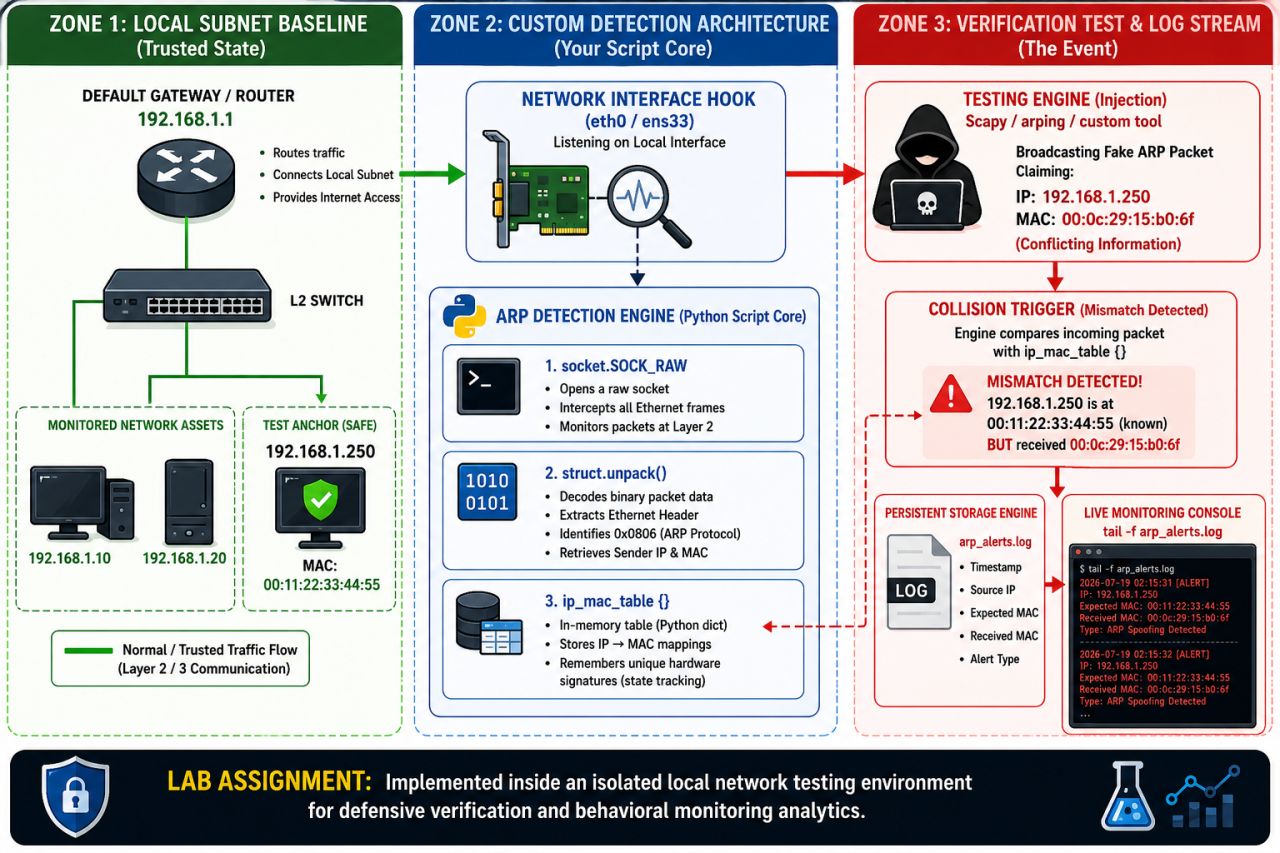
    Moteur de détection d'usurpation ARP en Python

    Développement d'un moteur de détection de sécurité réseau pour identifier l'usurpation ARP en suivant les relations IP/MAC et en détectant les écarts par rapport à une référence établie.

    Axes

    NetworkingCybersecuritySOC

    Technologies

    • Python
    • raw Ethernet sockets
    • Scapy
    • ARP
    • +1
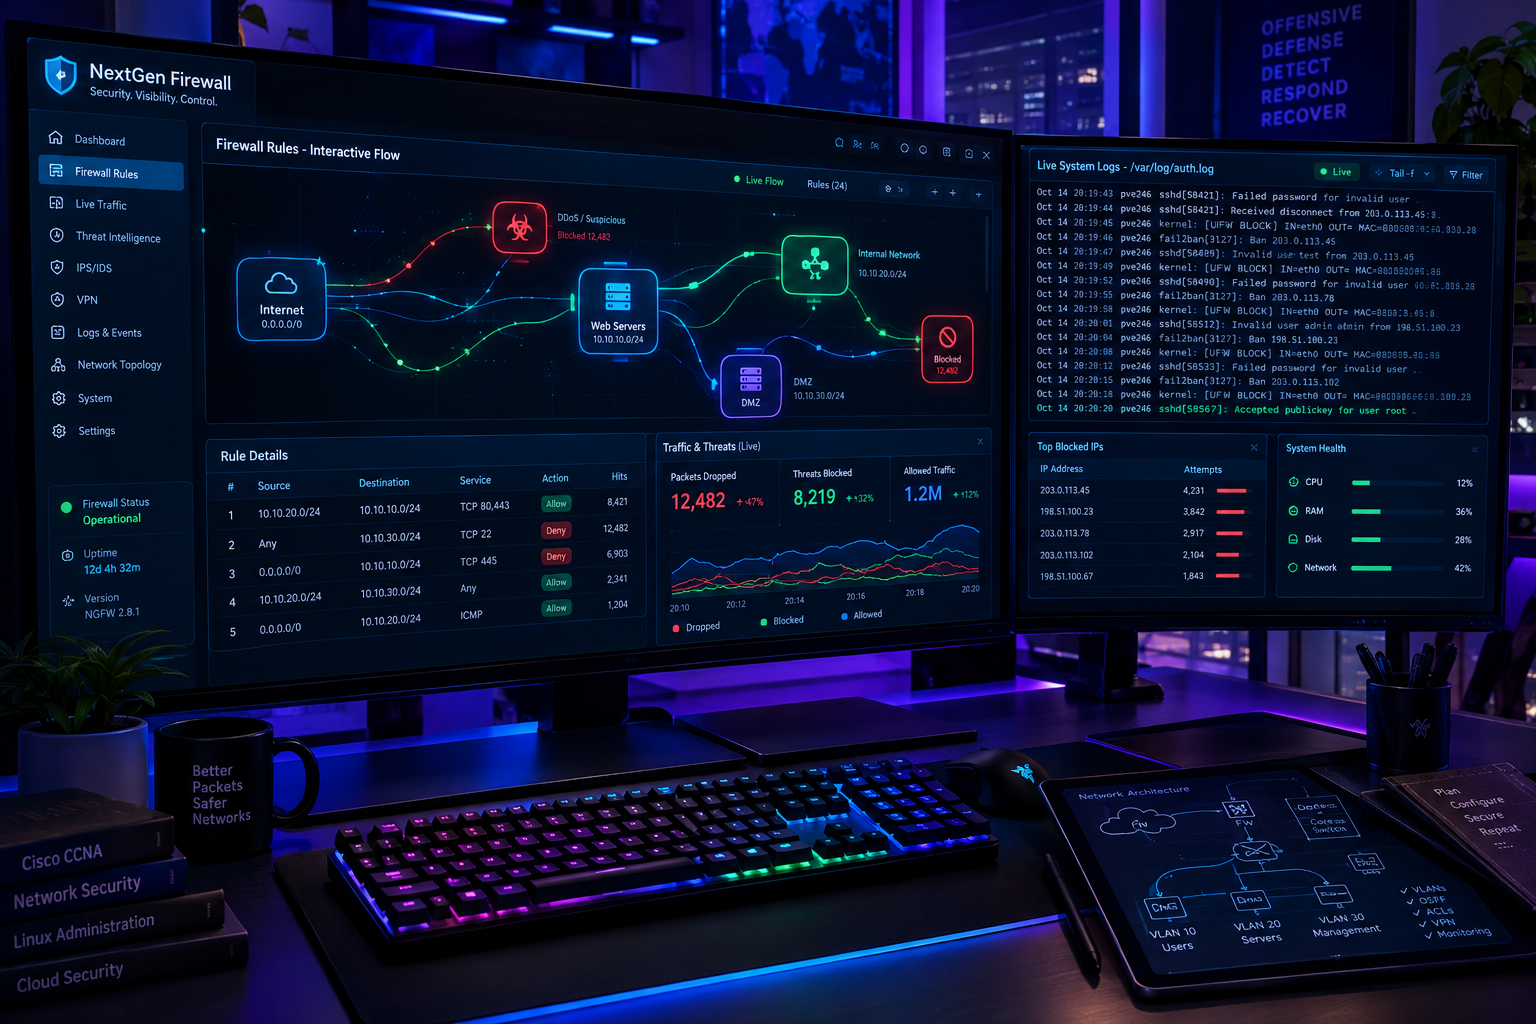
  • Illustration générée par IA de la table de règles du pare-feu et de la séparation des privilèges du projet — pas une capture d'écran réelle.
    12Terminé

    Appliance pare-feu Netfilter / iptables personnalisée

    Construction d'une appliance personnalisée de gestion de pare-feu offrant une couche applicative pour gérer les règles de pare-feu Linux, tout en séparant les opérations privilégiées de l'application principale.

    Axes

    NetworkingSystemsCybersecurity

    Technologies

    • Node.js
    • Express
    • Linux iptables
    • subprocess execution
    • +2

05 — Infrastructure

Infrastructure et laboratoire maison

Travaux de réseau, de virtualisation et de durcissement issus des projets de laboratoire documentés.

06 — Formation et certifications

Formation et titres

Formation

  1. Sep 2024 – Jul 2026

    OFPPT / ISTAG Bab Tizimi

    Technicien Spécialisé — Infrastructures Digitales, Option Cybersécurité

    DTS / Bac+2
  2. 2023 – 2024

    Lycée Tarik Ibn Ziyad - Meknès

    Baccalauréat — Sciences de la Vie et de la Terre

Certifications

07 — Contact

Construisons quelque chose de fiable

Merci de votre lecture — les meilleures discussions commencent par un message direct.